

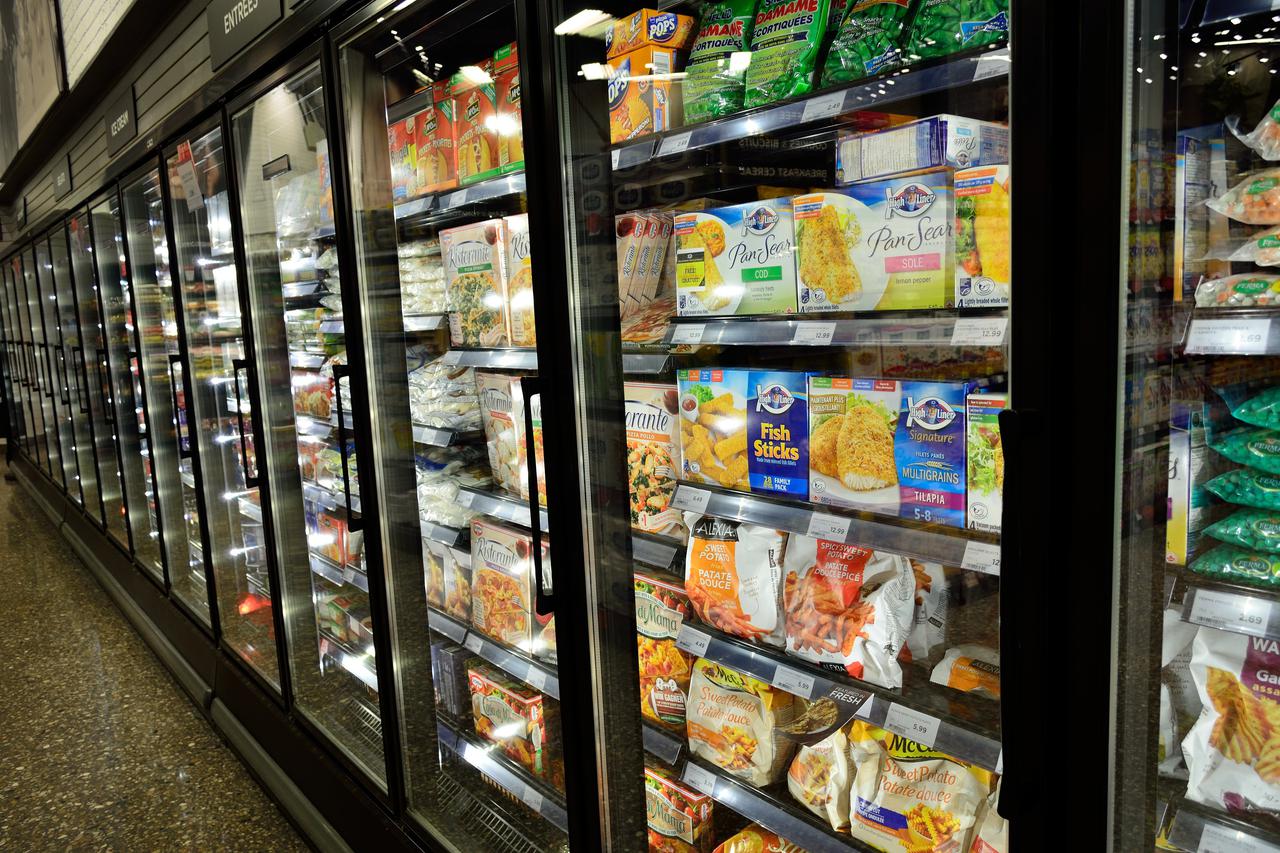
Najmanje 350 supermarketa diljem Francuske našlo se na meti zasad nepoznatih hakera koji su uspjeli neovlašteno pristupiti sustavima za upravljanje rashladnim uređajima. Manipulacijom temperaturnih postavki ugrozili su uvjete čuvanja prehrambenih proizvoda, zbog čega su trgovci morali ukloniti i baciti pokvareno meso te druge namirnice koje su se odmrznule. Francuske vlasti pokrenule su istragu kako bi utvrdile identitet počinitelja i okolnosti napada. Među trgovačkim lancima čije su poslovnice pretrpjele posljedice nalaze se Carrefour, Monoprix, Intermarché i Coopérative U. Hakeri su pristupili upravljačkim sustavima hladnjaka i izravno intervenirali u postavke temperature. Iako je riječ o nekoliko stotina prodajnih mjesta, pogođeni objekti predstavljaju relativno malen udio ukupne francuske mreže supermarketa.
Posebnu pozornost istražitelja privuklo je neuobičajeno ponašanje počinitelja nakon upada. Prema informacijama koje je Reuters dobio od izvora upućenog u istragu, nitko nije zatražio novac za prestanak napada, a nijedna hakerska organizacija nije se javno proglasila odgovornom. Takav razvoj događaja odudara od uobičajene prakse kibernetičkih kriminalaca, kojima je najčešći cilj iznuda novca, ali i haktivističkih skupina koje napadima uglavnom žele poslati određenu poruku ili izazvati pozornost javnosti. Francuska nacionalna agencija zadužena za kibernetičku sigurnost utvrdila je da su kompromitirani rashladni sustavi povezani s tehnologijom danske kompanije Danfoss, ali i opremom proizvođača Copeland i Dixell.
Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU. Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra permettre de faire toute la lumière sur cette attaque. S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable.
— Dominique Schelcher (@schelcher) October 12, 2026
Razmjeri mogućeg sigurnosnog problema mogli bi biti znatno veći od broja dosad napadnutih trgovina. Reuters je tijekom provjere provedene u utorak na internetu identificirao najmanje 4500 javno dostupnih sučelja za upravljanje Danfossovim uređajima. Na rizike povezane sa zastarjelom tehnologijom upozorila je i tvrtka Onyphe, koja se bavi analizom internetski dostupnih sustava i njihovih sigurnosnih slabosti. Prema njezinim nalazima, starije verzije programskih rješenja „i dalje vrlo zastupljene među javno dostupnim sučeljima”. Iz Danfossa su objasnili da značajan dio kompromitirane opreme pripada starijim generacijama uređaja kojima je „istekao životni vijek te više ne primaju softverska ni sigurnosna ažuriranja” ili da „koriste zastarjeli upravljački softver”. Da takva oprema može predstavljati ozbiljnu sigurnosnu prijetnju, pokazala su i ranija istraživanja. Tvrtka Claroty, specijalizirana za kibernetičku zaštitu, još je u kolovozu otkrila kritične ranjivosti u starijim verzijama Danfossova softvera za upravljanje uređajima. Proizvođač je nakon otkrivanja nedostataka objavio odgovarajuće sigurnosne zakrpe, no njihova učinkovitost ovisi i o tome jesu li ih korisnici ugradili.
Sigurnosni nedostatak priznao je i Copeland, kompanija koja je ujedno vlasnik brenda Dixell. „Trenutačno surađujemo s pogođenim korisnicima kako bismo smanjili rizik”, poručili su iz Copelanda. Prema mišljenju stručnjaka, incident ponovno pokazuje koliko ozbiljne posljedice može imati zanemarivanje osnovnih mjera zaštite uređaja spojenih na internet. „Ovdje je riječ o osnovnim pravilima kibernetičke sigurnosti”, rekao je za Reuters Ken Munro, partner u britanskoj tvrtki Pen Test Partners. „Ako ih se ne pridržavate, završit ćete s neugodnim smradom odmrznute hrane”, slikovito je opisao posljedice napada. Munro smatra da nije nužno riječ o složenoj operaciji iza koje stoji organizirana kriminalna mreža ili neka država. Kao jednu od mogućnosti spominje i mlađe hakere koji su jednostavno iskoristili dostupne ranjivosti kako bi iskušali što mogu učiniti. „Ako iza napada stoji neka država, zašto bi na meti bio samo dio hladnjaka u Francuskoj? Postoji mnogo drugih zemalja u kojima su rashladni uređaji povezani s internetom”, istaknuo je.
Dok francuske službe pokušavaju rasvijetliti napade na rashladnu infrastrukturu, problemi s informacijskim sustavima zabilježeni su i u Nizozemskoj. Kompanija Ahold Delhaize, pod čijim okriljem posluje poznati lanac supermarketa Albert Heijn, izvijestila je o postupnom vraćanju svojih sustava u funkciju nakon kibernetičkog incidenta koji je započeo u nedjelju. Ponovno pokretanje infrastrukture provodi se kontrolirano, kako bi se poslovni procesi mogli sigurno normalizirati. Unatoč vremenskoj podudarnosti dvaju događaja, zasad nema dokaza da su međusobno povezani. Nizozemski nacionalni centar za kibernetičku sigurnost, NCSC, naglasio je da nisu pronađene indicije koje bi upućivale na zajedničke počinitelje ili koordinirani napad na francuske i nizozemske trgovce, piše Euronews.
Prema informacijama koje je objavio nizozemski javni medijski servis NOS, istraga unutar Alberta Heijna pokazala je da su tijekom incidenta upotrebljavani poslužitelji smješteni u SAD-u, Poljskoj, Moldaviji i Turskoj. Ipak, njihova zemljopisna raspoređenost ne znači da se napadači fizički nalaze u tim državama. Kibernetički kriminalci često koriste posredničku infrastrukturu i preusmjeravanje internetskog prometa kako bi prikrili stvarno podrijetlo svojih aktivnosti i otežali utvrđivanje identiteta. Stručnjak za informacijsku sigurnost Pim Takkenberg objasnio je za NOS kako postoji mogućnost da su identificirani poslužitelji služili za početno ispitivanje mrežne infrastrukture, pronalaženje potencijalnih slabosti ili pokušaje neovlaštenog prikupljanja podataka.
Osim pitanja zaštite digitalne infrastrukture, nizozemski incident ponovno je otvorio raspravu o otpornosti suvremenih sustava opskrbe hranom. Naime, trgovine i njihovi distribucijski centri ne raspolažu velikim dugoročnim zalihama, nego se oslanjaju na gotovo neprekidne isporuke robe. Prema podacima koje prenose nizozemski mediji, ukupne raspoložive količine prehrambenih proizvoda u maloprodajnoj i distribucijskoj mreži dovoljne su za približno šest dana redovite potrošnje. Takav način poslovanja temelji se na modelu poznatom kao just-in-time, odnosno opskrbi u trenutku kada je roba potrebna. Zahvaljujući digitalnim sustavima za upravljanje narudžbama, skladištima i prijevozom, trgovci mogu smanjiti troškove čuvanja velikih zaliha te učinkovitije organizirati isporuke. Međutim, upravo ta učinkovitost sa sobom donosi i određenu ranjivost. Kada informatički sustavi prestanu raditi ili nastupe dugotrajniji prekidi opskrbe električnom energijom, može doći do zastoja u naručivanju, skladištenju i prijevozu proizvoda. Budući da su raspoložive rezerve ograničene, posljedice ozbiljnijeg poremećaja mogle bi se na policama trgovina osjetiti u relativno kratkom roku. Na potrebu bolje pripreme stanovništva za takve scenarije upozorili su i nizozemski institut Clingendael te Sveučilište Erasmus u zajedničkom izvješću objavljenom prošlog mjeseca.
Autori dokumenta smatraju da dosadašnje preporuke prema kojima bi građani trebali imati kućne zalihe hrane dovoljne za tri dana više nisu primjerene svim mogućim kriznim situacijama. Umjesto toga, preporučuju stvaranje rezervi koje bi kućanstvima omogućile samostalnu opskrbu hranom tijekom najmanje osam dana. U izvješću se posebno razmatra mogućnost istodobnog nastupanja više kriznih okolnosti, poput ekstremnih vremenskih nepogoda, opsežnog nestanka električne energije i ozbiljnih kvarova ili napada na informatičke sustave. Takva kombinacija događaja mogla bi znatno otežati funkcioniranje distribucijskih mreža i opskrbu stanovništva osnovnim potrepštinama. Prema procjenama autora, potpuna normalizacija stanja nakon složene krize mogla bi potrajati i do dva tjedna.



 Otvori KEKS Pay

Zeleni aktivisti .